Bir uyarıyı görmek, onu doğrulamak ve şirket adına işlem yapmak aynı yetki değildir.
 Yazan: ESPADE ERP-AI Dönüşüm Merkezi Kurucusu Mehmet Durak
Bir müşteri için tahsilat riski uyarısı oluştuğunu düşünün. Finans bakiyeyi inceliyor, satış müşteriyi arıyor, yetkili yönetici ticari koşulları değerlendiriyor. Ekranda hepsinin karşısına aynı uyarı çıkabilir. Ama bu kişilerin yapacağı iş, kullanacağı bilgi ve verebileceği karar aynı değil.
Bu örnek senaryoda “Son kararı insan verir” demek tek başına yeterli olmaz. Hangi insan, hangi kanıta bakarak, hangi yetkiyle karar verecek? Yanlış bilgi fark edildiğinde kim durduracak? Kurumsal yapay zekâ kullanımında yönetişim, bu soruların günlük işte açık bir karşılığının bulunmasıdır. Kullanıcı hesabı açmakla başlar, orada bitmez.
 Kullanıcı listesi, sorumluluk listesi değildir
Kaydın anlamını ve kalitesini takip eden veri sahibiyle, uygulamanın teknik çalışmasını izleyen kişi farklı görevler üstlenir. Süreç yöneticisi uyarının nasıl ele alınacağını belirler. İş kararını veren yönetici de önerinin sonuçlarını değerlendirir. Bazı şirketlerde bir kişi birkaç rolü üstlenebilir; bu, rollerin belirsiz bırakılmasını gerektirmez.
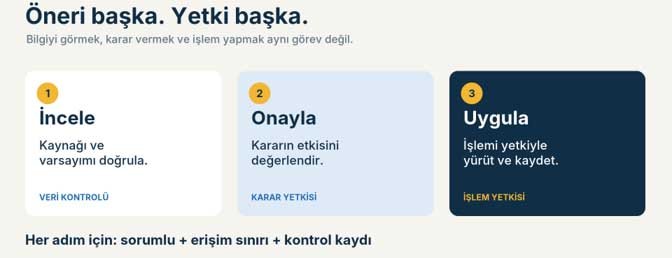
Tahsilat uyarısına dönelim. Bakiyenin doğrulanması, müşteriyle görüşülmesi ve kredi limitinin değiştirilmesi tek bir “görüldü” işlemi değil. Hangi aşamada kimin devreye gireceği ve sonucun nereye kaydedileceği baştan anlaşılmalı. Böylece bir uyarının ekranda bulunmasıyla yönetilmiş olması birbirine karışmaz.
Benim için bu ayrım, teknolojinin insandan koparılması değil, insanın görevinin gerçekten tanımlanmasıdır. Kimin hangi karara sahip olduğu bilinmiyorsa yeni bildirimler eklemek sorunu çözmeyebilir. Ekipler aynı bilgiyi görür, fakat herkes sonraki adımı başkasından bekler. Sorumluluk düzeni bu beklemeyi açık bir iş akışına çevirmelidir.
Sorabilmek, erişebilmek anlamına gelmez
ERP’de herkesin göremediği maliyet, ücret, sözleşme veya ticari koşul, yapay zekâya doğal dille sorulduğunda herkese açık hale gelmemeli. Yetki sınırı yalnızca uygulamaya girişte değil, kullanılan kaynakta ve üretilen cevapta da korunmalı. Yeni arayüz, eski yetki düzenini aşan bir arka kapı olmamalı.
Kontrollü bir testte farklı görevlerdeki kullanıcıların aynı soruyu sorması denenebilir. Burada başarı herkesin aynı cevabı alması değildir. Herkesin yalnızca görevi için izin verilen bilgiye ulaşmasıdır. Yetkisiz bilgi görünüyorsa kullanım genişletilmeden sorun çözülmelidir.
Yetkiler proje başlangıcında doğru tanımlansa bile zamanla değişebilir. Görev değiştiren veya ayrılan çalışanın erişimi yeniden ele alınmalı; yeni sorumluya gereken bilgi ve eğitim sağlanmalı. Kayıt sahipliği de kullanıcı listesi kadar güncel tutulmalı. Güvenli kullanım, ilk kurulumda işaretlenen bir kutu olarak kalamaz.
Onay vermek için neyi kontrol etmek gerekir?
Kullanıcıya yalnızca bir risk puanı veya öneri gösterip onay istemek, insan kontrolünü zayıflatabilir. İlgili kayıtlar, dönem, varsayımlar ve eksik bilgiler görünür olmalı. Kişi, kararın dayanağına erişemiyorsa neyi onayladığını yeterince inceleyemeyebilir.
Ayrıca bilgi sunmak, öneri üretmek ve işlem yapmak farklı yetkilerdir. Bir raporun açıklanmasıyla ödeme talimatı verilmesi aynı etkiyi taşımaz. Başlangıç pilotu yalnızca bilgi sunabilir. Sonradan işlem yetkisi eklenecekse hata etkisi, onay akışı, işlem kaydı ve geri alma yöntemi ayrıca değerlendirilmelidir.
Kontrol için zaman ve yetkinlik de gerekir. Her öneriyi zaman baskısıyla kabul eden bir kişi, kâğıt üzerinde onay veriyor olabilir; gerçekte inceleme yapmıyordur. Satın alma önerisini onaylayan yönetici kullanılabilir stoku, açık siparişi ve teslim süresini görebilmeli. Kontrolün ayrıntısı kararın etkisine göre belirlenmeli, her işe aynı imza adımı konulmamalı.
Eğitim, cevaba itiraz edebilmeyi de kapsamalı
Yapay zekâ okuryazarlığı yalnızca iyi soru yazmak değildir. Kullanıcı hangi bilgiyi paylaşabileceğini, cevabın kapsamını nasıl kontrol edeceğini ve ne zaman uzman desteği isteyeceğini bilmeli. Aynı cevabı modele yeniden sordurmak bağımsız doğrulama sayılmaz; kaynak kayıt, tanımlı hesap veya yetkili uzman kontrolü gerekir.
İnsan kaynaklarında bu ayrım özellikle görünür hale gelir. Kayıtta bulunmayan bir beceri, çalışanda o becerinin olmadığını göstermez. Eksik veriyi kişi hakkında kesin etikete çevirmek yerine, kaydın ve değerlendirme sorumluluğunun sınırı açıklanmalı. Ekip düzeyinde eğitim ve kapasite ihtiyacı gibi daha belirgin kapsamlar kontrollü bir başlangıç sunabilir.
Etkili bir soruda görev, amaç, bağlam, sınırlar ve beklenen çıktı açıklanabilir. Fakat iyi yazılmış soru, yanlış kaynağı düzeltmez. Eğitimde katılımcıdan yalnızca riski adlandırmasını değil, hatalı çıktı karşısında ne yapacağını göstermesini beklerim. Kritik bir sorunun sıradan destek talebi gibi beklememesi için bildirim yolu ve müdahale sorumlusu da açık olmalı. Durdurma ve yeniden kullanıma alma kararları, yetki düzeninin ayrılmaz parçalarıdır.
Güvenli örneklerle yapılan eğitimde kullanıcı hatalı çıktıyı fark etmeli, gerektiğinde durdurmalı ve doğru sorumluya bildirmeli. Sorun çözülene kadar hangi kontrollü yönteme dönüleceği de bilinmeli. Bu düzen yapay zekâya güvensizlik üretmek için değil, güvenin neye dayandığını açıklamak için vardır. Finans kararlarına geçtiğimizde bu yetki ve kontrol ayrımının somut karşılığını göreceğiz.
Bu hafta ekibinize sorun
Bir uyarı seçin. Kaydı kim doğruluyor, ticari kararı kim veriyor, işlemi kim yapıyor? Her rolün göreceği bilgiyle verebileceği kararı ayrı ayrı yazın.